
 Категории
 Прогнозы
 Все монеты
 Курсы
 Криптобот 💎
 Калькулятор
 Отзывы о криптовалютах
 Ближайшие аирдропы криптовалют
 AML-проверка
 По странам
 На русском языке
 Белорусские
 Украинские
 Американские
 Японские
 Корейские
 Китайские
 Турецкие
 Казахстанские
 Мониторинг обменников
 Криптокарты 💎
 Приложения для обмена
 Другие рейтинги
 Инфографика
 NFT
 DeFi
 Мероприятия
 Регулирование
 Криптопроекты
 Безопасность
 Институциональные инвесторы
 Майнинг
 Эксперты
 Инвестирование
 Интервью
 Эфириум
 Эксперимент
 Купить оборудование для майнинга
 Онлайн-калькулятор доходности майнинга
 Доходность асиков и цена
 Майнинговые компании
 Книги про майнинг криптовалют
 Индекс страха и жадности
 Календарь листинга криптовалют на биржах
 Календарь ICO
 Рейтинг IDO-площадок
 Халвинг Биткоина
 Рынок NFT
 Академия криптовалют
 Телеграм-каналы про криптовалюту
 Аккаунты о крипте в Twitter
 Вопросы и ответы
 Закон
 Обратная связь
 Редакция
 Книга о криптовалюте
 Пожаловаться на биржу
 Обучение арбитражу криптовалют
 Комьюнити
 Блоги
 Форум
 Топ-100 СМИ
Как находят украденную криптовалюту и зачем проверять ее перед покупкой
После взлома криптовалюту редко оставляют на одном кошельке. Ее делят на части, обменивают и переводят между блокчейнами. Но в сетях сохраняется история операций. По ней аналитики могут восстановить маршрут средств и найти связи между адресами.
С сомнительной историей криптовалюты может столкнуться и обычный пользователь. Например, он покупает USDT у незнакомого продавца и не знает, что эти монеты раньше прошли через кошельки, связанные с кражей. При последующем переводе на биржу у пользователя могут запросить объяснение происхождения средств.
В основе статьи — исследование аналитиков BitOK. Они изучили 38 эпизодов краж за январь-октябрь 2026 года, связанных с северокорейскими хакерскими группировками. На этих примерах стоит рассмотреть, как отслеживают похищенные цифровые монеты и зачем проверять криптовалюту до сделки.
- Как восстанавливают путь украденных средств
- Следы подготовки к атаке
- Как хакеры усложняют отслеживание криптовалюты
- Почему важно время вывода средств
- Как украденная криптовалюта попадает к обычному пользователю
- Как проверить криптовалюту до сделки
- Инструменты BitOK для контроля криптовалют и операций
- Если криптовалюту уже украли
- Вместо выводов
Как восстанавливают путь украденных средств
В Bitcoin, Ethereum и TRON видны адреса участников перевода, суммы, время операций и дальнейшее движение криптовалют. Но имена владельцев кошельков в блокчейне не указаны. Поэтому аналитики сопоставляют транзакции, время переводов, повторяющиеся суммы и общих контрагентов.
Расследование начинается с известного адреса пострадавшего. Затем аналитик проверяет получателей и прослеживает дальнейшие операции, в том числе отдельные ветки, на которые разделили средства.
Для этого эксперт использует инструменты блокчейн-аналитики. BitOK Graph визуализирует движение криптовалют и связи между кошельками. С его помощью можно изучать цепочки транзакций и проверять, есть ли признаки общего управления адресами.
Общий контрагент не доказывает наличие общего владельца: два независимых пользователя могут отправить средства на одну биржу. Выводы удастся сделать только по совокупности признаков.




Следы подготовки к атаке
Иногда полезные для расследования операции происходят еще до кражи. Злоумышленникам нужно подготовить кошельки и оплатить комиссии за будущие транзакции.
Например, при расследовании атаки на Binance аналитики BitOK обнаружили кошелек, который не проявлял активности 2146 дней. 28 октября 2026 года он отправил 15 668 TRX через NEAR Intents. В результате на другом адресе оказалось около 2,2 ETH. Эти средства использовали для оплаты газа — комиссии за последующие операции.
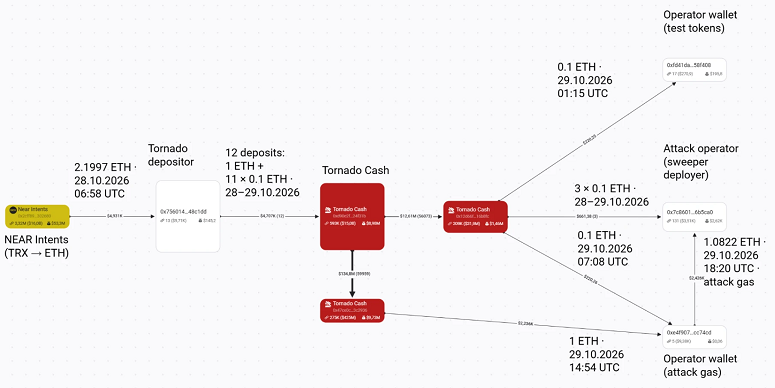
Транзакцию подписал тот же ключ, который применялся еще в 2020 году. Так аналитики связали давно неактивный кошелек с подготовкой к атаке.
Как хакеры усложняют отслеживание криптовалюты
После кражи средства могут дробить, обменивать и переводить между сетями. В отчете BitOK описаны несколько повторяющихся приемов.
| Прием | Как работает |
|---|---|
| Дробление | Крупную сумму разделяют на множество небольших переводов |
| Обмен | Одну цифровую монету, например USDT, меняют на ETH или другую криптовалюту |
| Межсетевой перевод | Средства перемещают между блокчейнами через особые протоколы |
| Микширование | Сервис затрудняет установление связи между входящими и исходящими переводами |
| Автоматизация | Скрипты выполняют серии однотипных операций без ручной отправки каждой транзакции |
Один из примеров связан с Drift Protocol — торговой платформой на блокчейне Solana. 1 апреля 2026 года в результате атаки с нее вывели 19 криптомонет на сумму около $295,7 млн.
Часть похищенных ETH не стали переводить дальше сразу. По данным BitOK, средства оставались на кошельках несколько месяцев, а затем их начали отправлять в Tornado Cash. Это сервис микширования криптовалюты: он затрудняет сопоставление входящих и исходящих переводов.
Аналитики насчитали 765 депозитов в Tornado Cash. Они проходили тремя сериями — 23 июля, 20 и 21 октября. Медианный интервал между операциями составлял 24 секунды, а суммы и алгоритм действий повторялись. Такая регулярность указывает на использование заранее подготовленных скриптов.
В нескольких других эпизодах были задействованы Umbra и Stargate. Umbra — протокол приватных переводов, который позволяет отправлять средства на одноразовые стелс-адреса. Stargate — межсетевой протокол для перемещения криптовалют между блокчейнами.
Аналитики изучили 452 операции через этот маршрут на общую сумму 5 047,29 ETH. На одноразовых адресах оставались небольшие суммы для оплаты комиссий. 31 августа остатки со 150 адресов собрали на один кошелек. Среди них были адреса, связанные с эпизодами AFX и кражей 28 августа. Всего сборщик получил 0,27 ETH.
Сумма была небольшой, но важен сам способ сбора. Переводы подписали ключами тех же адресов, поэтому аналитики связали кошельки с общим процессом управления. Дальнейший анализ выявил связи этого расчетного контура с атаками на Bitget и Binance. Это указывает на общую инфраструктуру вывода, но не доказывает, что все взломы совершила одна команда.

Пройди опрос и получи в подарок скидку на торговую комиссию и книгу о криптовалюте
Почему важно время вывода средств
При исследовании атак аналитики BitOK обнаружили, что спустя 2,5-5 суток после взлома основная масса ETH выходила через THORChain — протокол для обмена криптовалютами между различными блокчейнами.
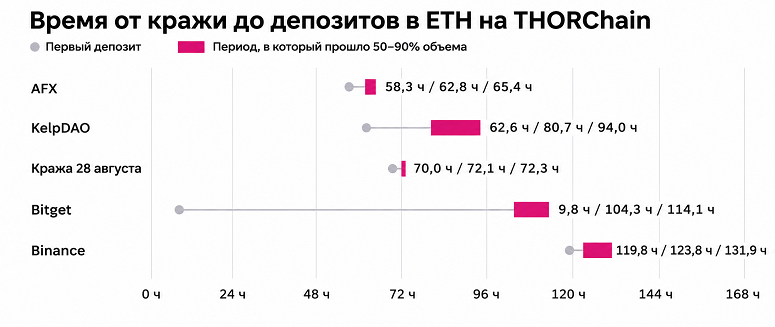
Задержки помогают восстановить последовательность действий. Например, часть средств, похищенных у биржи Drift, оставалась на кошельках месяцами и позднее поступила в Tornado Cash. Именно благодаря задержке инвестигейторы смогли точно отследить криптовалюту.
Как украденная криптовалюта попадает к обычному пользователю
Источники могут быть разными. Наткнуться на «грязную» криптовалюту можно и на криптобиржах.
Например, пользователь покупает 5000 USDT у незнакомого продавца на торговой платформе. Перевод подтвержден, деньги поступили на кошелек. Но подтверждение говорит только о том, что цифровые монеты получены. Оно не объясняет, откуда поступили криптовалюты.
Получатель может не знать об истории монет. Сама по себе рискованная связь не доказывает его причастность: важно, насколько она прямая и через какие сервисы проходили криптовалюты.
Как проверить криптовалюту до сделки
AML-проверка помогает оценить риски, связанные с адресом или транзакцией. В BitOK можно проверить кошелек, изучить категории риска и доступную информацию об источниках средств.
Для быстрой проверки подойдет BitOK AML Bot: он проверяет кошельки и транзакции в Telegram, выдает отчет. Есть и отдельный инструмент AML-проверок на сайте.
Перед сделкой стоит:
- Уточнить адрес и сеть. Необходимо попросить контрагента сообщить, с какого кошелька поступят средства. У USDT в Ethereum и TRON неодинаковая история операций.
- Проверить адрес. Стоит изучить не только итоговую оценку, но и категории риска, которые на нее повлияли.
- Сверить фактический перевод. После получения средств необходимо проверить TxID, сеть, сумму и реальный адрес отправителя. Если перевод пришел с другого кошелька, прежней проверки будет недостаточно.
- Сохранить документы. Переписка, условия сделки и TxID помогут объяснить происхождение средств, если биржа запросит дополнительные сведения.
AML-оценка не доказывает законность средств и не гарантирует отсутствие рисков. Это предварительная проверка. Если была обнаружена прямая связь с известной кражей, сделку лучше приостановить.
Инструменты BitOK для контроля криптовалют и операций
Для постоянного контроля криптовалют предназначен портфолио-трекер BitOK. Он собирает информацию о цифровых монетах и позволяет оценивать риски в одной вкладке. В разделе «Отчеты» можно подготовить документы по криптовалютным операциям.
Для постоянного контроля подойдет KYT Office. Он мониторит транзакции и кошельки для отдела комплаенса. Подозрительные операции можно изучить благодаря Graph. Для профессионалов предназначена AML-сертификация: восемь модулей и 30 академических часов.
Если криптовалюту уже украли
После кражи нужно восстановить маршрут средств. Также стоит подготовить материалы для взаимодействия с биржами и другими организациями.
BitOK предлагает услугу расследования и возврата криптовалюты. Инвестигейторы анализируют движение цифровых монет, устанавливают возможные связи между адресами и подготавливают материалы для дальнейшей работы.
По предварительной оценке BitOK, ущерб от 38 эпизодов северокорейских атак за январь-октябрь 2026 года составил $7,61 млрд. Заморозить или изъять удалось криптовалюты на $2,86 млрд. Еще $4,75 млрд остались вне блокировок.
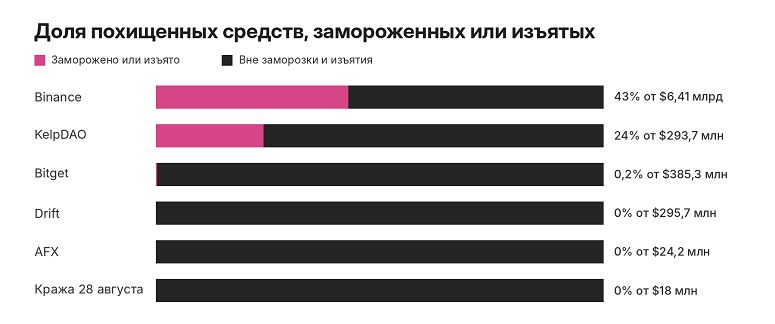
В результате расследования удалось заморозить или изъять около 43% средств, похищенных в результате атаки на Binance. При изучении остальных крупных атак всего удалось вернуть лишь около 6% похищенной криптовалюты.
Вместо выводов
Даже сложные маршруты не всегда скрывают происхождение криптовалюты: следы оставляют повторяющиеся операции, общие расчетные адреса и небольшие остатки на одноразовых кошельках.
Перед сделкой необходимо проверять не только сумму и факт получения криптовалюты, но и историю движения цифровых монет. AML-проверка не гарантирует безопасность, но помогает заранее заметить риски.
 Монеты
 Обменники
 Вход/регистрация
 Прогнозы
 Форум